解説記事|アップデート
WordPressのアップデートは4種類|頻度と危険度の違い
WordPressの「アップデート」には、本体の小さなアップデート、本体の大きなアップデート、プラグインのアップデート、PHPのアップデートの4種類があります。それぞれの目的、頻度、放置したときの危険、アップデートで不具合が出る可能性を、スマートフォンに例えて説明します。
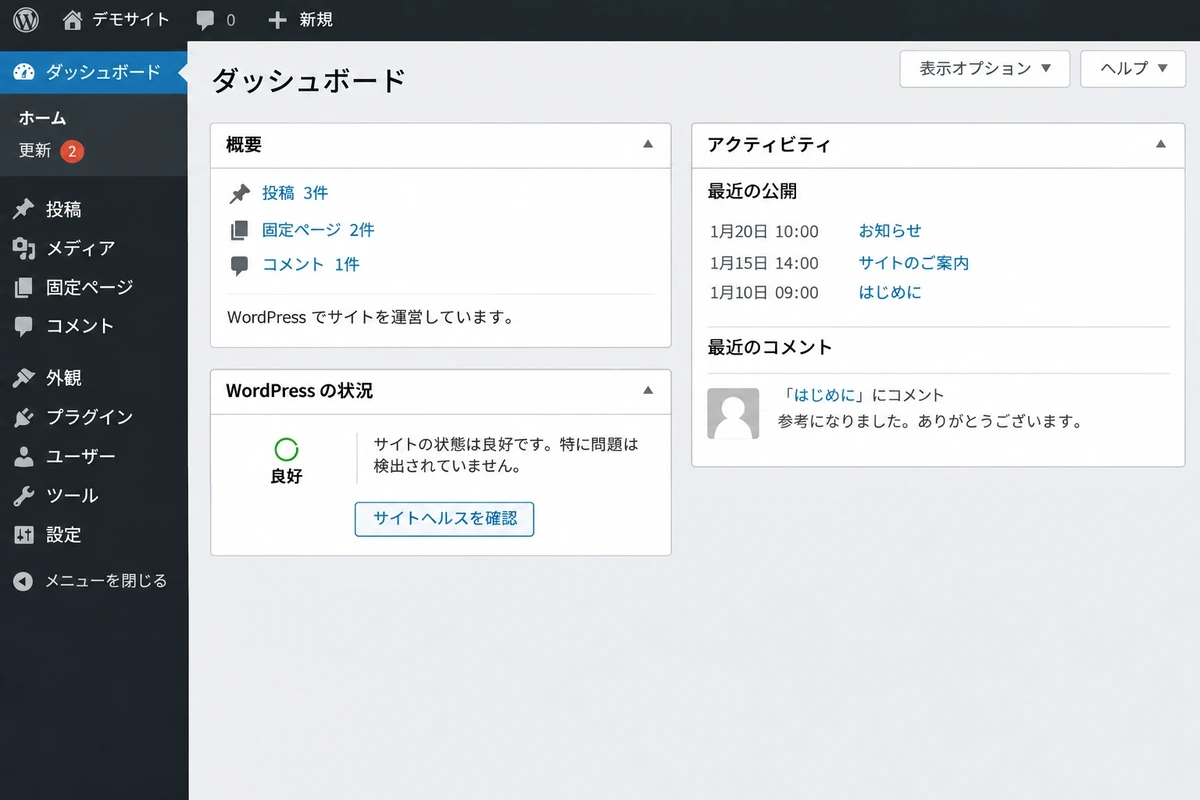
WordPressの管理画面に「アップデートがあります」と表示されたとき、それが何のアップデートなのかを意識している方は多くありません。実は、WordPressのサイトでは4種類のアップデートが、それぞれ違う頻度・違う危険度で発生しています。この記事では、スマートフォンに例えて、4つの違いを説明します。
4種類のアップデートの一覧
まずは全体を表で見てみましょう。「不具合が出る可能性」は、アップデートしたことで表示が崩れたり、機能が動かなくなったりする可能性のことです。
| 種類 | スマートフォンに例えると | 頻度の目安 | 不具合が出る可能性 |
|---|---|---|---|
| ① WordPress本体のセキュリティアップデート | 小さなアップデート(例:17.0.1 → 17.0.2) | 月1回程度(重大なものは随時) | 低い |
| ② WordPress本体のメジャーアップデート | OSのアップデート(例:17 → 18) | 年1〜2回 | 高い |
| ③ プラグインのアップデート | アプリのアップデート | 随時(月に数回〜十数回) | 中くらい |
| ④ PHPのアップデート | 本体の買い替え(世代交代) | 年1回程度 | 高い |
① WordPress本体のセキュリティアップデート
WordPress本体に見つかった弱点(脆弱性)をふさぐための、小さなアップデートです。スマートフォンでいえば、見た目は何も変わらない「小さなアップデート」にあたります。
見た目や機能は変わらないため、アップデートで不具合が出る可能性は低めです。WordPressには、この種類のアップデートを自動で適用する仕組みが標準で入っています。
放置するとどうなるか
弱点が公表されたまま放置されると、不正ログインやサイトの改ざんの標的になります。弱点の内容が公表されると、その弱点をねらう攻撃も広まるためです。
② WordPress本体のメジャーアップデート
新しい機能の追加や、仕組みの大きな変更を含むアップデートです。スマートフォンの「OSのアップデート」にあたり、年に1〜2回ほどあります。
変更が大きいため、テーマやプラグインが新しい仕組みに対応していないと、表示が崩れたり、一部の機能が動かなくなったりすることがあります。そのため、事前の確認が必要です。
放置するとどうなるか
すぐに問題が起きるわけではありません。ただし、古いバージョンのままでいる期間が長くなるほど、新しいプラグインが使えなくなったり、まとめてアップデートするときの不具合の可能性が高くなったりします。
③ プラグインのアップデート
お問い合わせフォームやSEOの設定など、WordPressに機能を追加するプラグインのアップデートです。スマートフォンの「アプリのアップデート」にあたります。使っているプラグインの数によっては、月に数回から十数回のアップデートがあります。
プラグイン同士の相性によって、アップデートで不具合が出ることもあります。「どれか1つをアップデートしたら、別のプラグインが動かなくなった」というケースです。
放置するとどうなるか
サイトの乗っ取りや改ざんの被害で、もっとも多い原因になります。詳しくは「プラグインを放置する危険と、見直しのしかた」で説明しています。
④ PHPのアップデート
PHPは、WordPressを動かしているサーバー側のプログラム言語です。スマートフォンでいえば「本体の買い替え」にあたる、土台のアップデートです。多くの場合、サーバー会社が古いバージョンの提供を終えるタイミングで、年1回ほど必要になります。
土台が変わるため、古いテーマやプラグインが新しいPHPで動かず、サイトが真っ白になってしまうこともあります。
放置するとどうなるか
サポートが終わった古いPHPは、弱点が見つかっても直されません。また、サーバー会社の切り替えに合わせて、ある日サイトが表示されなくなることもあります。確認方法は「PHPバージョンの確認方法と、上げるときの注意点」をご覧ください。
どの順番で、どう対応すればよいか
4種類のアップデートは、すべて同じように扱えばよいわけではありません。
- ①セキュリティアップデートは、なるべく早く適用します。
- ③プラグインのアップデートは、弱点をふさぐものを優先し、1つずつ適用して動作を確かめます。
- ②メジャーアップデートと④PHPのアップデートは、テーマとプラグインが対応しているかを確かめてから、できればテスト環境で試したうえで本番に適用します。
どの種類でも、作業の前に元に戻せる状態(バックアップ)があることを確かめるのが大前提です。自分で行う場合の手順は「WordPressのアップデートを自分でするときの手順と注意点」で説明しています。
- WordPressのアップデートには、本体の小さなアップデート、本体の大きなアップデート、プラグイン、PHPの4種類がある
- 攻撃の入口の多くはプラグイン。放置が一番危険
- 本体の大きなアップデートとPHPは、不具合が出る可能性が高いので、事前の確認が必要
- どの種類でも、作業の前にバックアップから戻せることを確かめる
Contact ご相談・無料診断
まずは無料診断で、
サイトの今の状態を確かめませんか
管理画面を拝見して、アップデートのたまり具合、プラグインの状態、不正アクセスの痕跡、バックアップの有無を確かめます(約15分)。ほかの会社が制作したサイトも対応します。
お電話でのご相談03-6682-4554平日 9:00〜18:00
診断は無料・約15分他社制作のサイトも対応全国からご依頼いただけます