解説記事|セキュリティ
WordPressのプラグインを放置する危険と、見直しのしかた
WordPressへの攻撃の入口の多くはプラグインです。プラグインの弱点(脆弱性)が見つかると何が起きるのか、放置する危険、使っていないプラグインや更新が止まったプラグインの見直し方を説明します。
WordPressは、プラグインを追加するだけで、お問い合わせフォームやSEOの設定などの機能を手軽に増やせます。その手軽さの一方で、WordPressへの攻撃の入口の多くはプラグインです。この記事では、プラグインを放置するとなぜ危険なのか、どう見直せばよいのかを説明します。
なぜプラグインが攻撃の入口になるのか
プラグインは、世界中の会社や個人がそれぞれ作っています。作り手によって、品質や、弱点が見つかったときに直す早さに差があります。
また、弱点(脆弱性)が見つかって公表されると、その弱点をねらう方法も広く知られるようになります。攻撃のプログラムは、弱点のあるプラグインを使っているサイトを自動で探し回っています。会社の大きさやアクセス数は関係なく、条件に当てはまるサイトが機械的にねらわれます。
弱点をねらわれると、何が起きるのか
プラグインの弱点を使って入り込まれると、次のような被害が起きることがあります。
- サイトの見た目が書き換えられる
- 見た目は変わらないまま、関係のない商品のページなどが大量に追加される
- サイトを開いた人が、別の危険なサイトに転送される
- 不正な管理者アカウントが作られ、乗っ取られる
- お問い合わせフォームに入力された情報が盗まれる
被害に気づくのが遅れると、検索エンジンに危険なサイトと判断されたり、取引先からの信用を失ったりすることにもつながります。
放置してはいけないプラグイン
アップデートがたまっているプラグイン
アップデートの中には、見つかった弱点をふさぐものが含まれています。たまったままにしておくと、公表された弱点をふさがずに放置していることになります。
停止したまま残っているプラグイン
使わなくなって「停止」にしたプラグインも、ファイルはサーバーに残っています。使わないものは、停止ではなく削除しておくほうが安全です。
長いあいだアップデートされていないプラグイン
作り手がアップデートをやめてしまったプラグインは、弱点が見つかっても直されません。WordPress公式のプラグインのページでは、最後にアップデートされた日を確かめられます。目安として、2年以上アップデートされていないものは見直しの対象にします。
プラグインの見直しのしかた
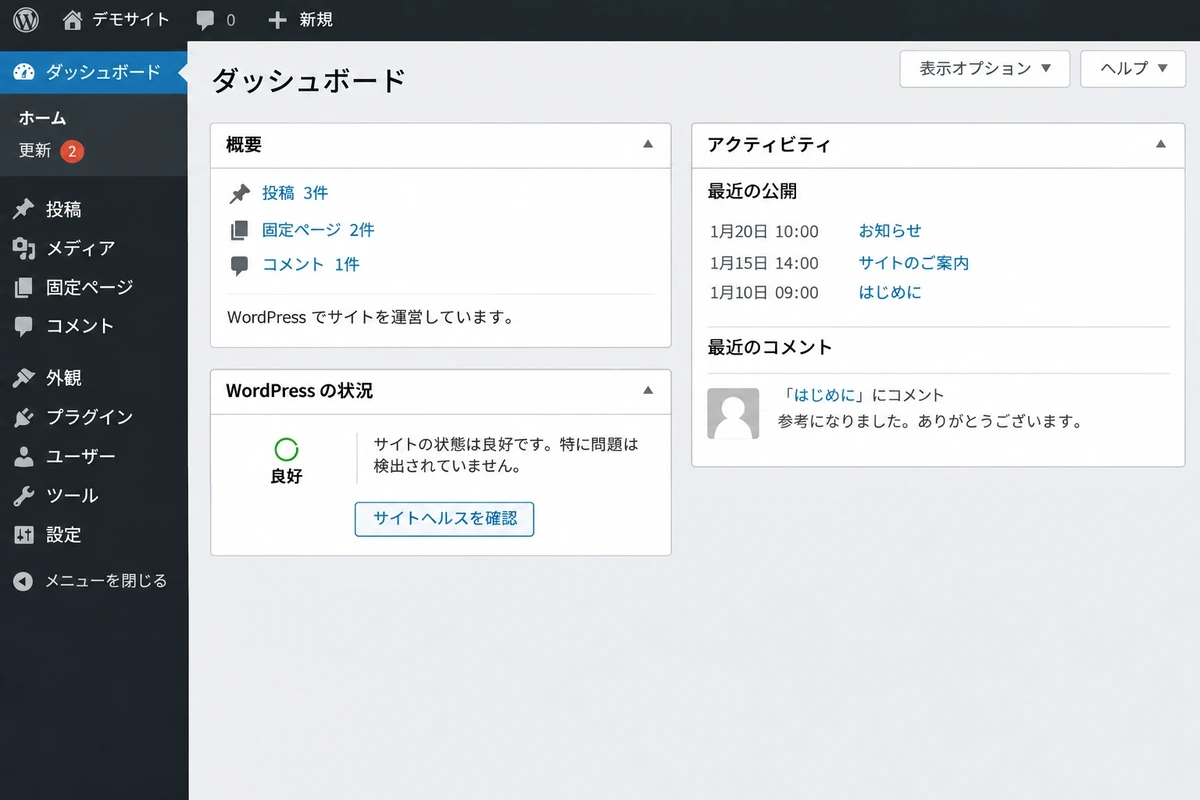
管理画面の「プラグイン」→「インストール済みプラグイン」の一覧を見ながら、次の順に確かめます。
- 使っていないものを探す:停止中のもの、何のために入れたか分からないものを洗い出します。
- 機能が重なっているものを探す:同じような機能のプラグインが2つ入っていないかを確かめます。
- 最後のアップデートの日を確かめる:長いあいだアップデートされていないものを洗い出します。
- 代わりがあるかを調べる:見直しの対象になったプラグインに、同じことができる、きちんとアップデートされているプラグインがあるかを調べます。
- バックアップを取ってから削除・入れ替える:削除や入れ替えのあとは、表示と動作を確かめます。
プラグインを追加するときに気をつけること
- WordPress公式のプラグインのページなど、提供元がはっきりしているところから入れる
- 最後にアップデートされた日と、今のWordPressのバージョンで動作確認されているかを見る
- 本当に必要な機能かを考え、数を増やしすぎない
- 追加したら、何のために入れたかを記録しておく
保守を依頼している場合は、追加する前にひと言伝えておくと、変化を見つけたときの確認がスムーズです。
- WordPressへの攻撃の入口の多くはプラグイン。弱点が公表されると、自動でねらわれる
- アップデートがたまったもの、停止したまま残っているもの、長くアップデートされていないものを放置しない
- 使っていないものは停止ではなく削除する。削除や入れ替えはバックアップを取ってから
Contact ご相談・無料診断
まずは無料診断で、
サイトの今の状態を確かめませんか
管理画面を拝見して、アップデートのたまり具合、プラグインの状態、不正アクセスの痕跡、バックアップの有無を確かめます(約15分)。ほかの会社が制作したサイトも対応します。
お電話でのご相談03-6682-4554平日 9:00〜18:00
診断は無料・約15分他社制作のサイトも対応全国からご依頼いただけます